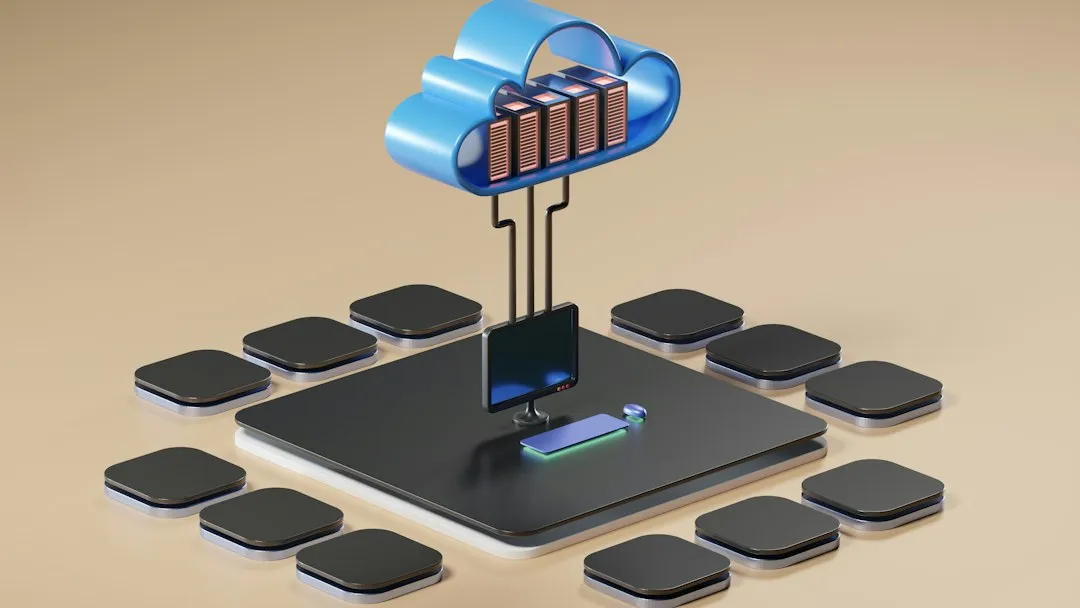
În era digitală, securizarea datelor în Cloud a devenit o prioritate esențială pentru organizații de toate dimensiunile. Pe măsură ce tot mai multe companii își mută operațiunile în mediul Cloud, riscurile asociate cu stocarea și gestionarea datelor devin din ce în ce mai evidente. Securizarea acestor date nu este doar o chestiune de conformitate, ci și o necesitate strategică pentru protejarea informațiilor sensibile și a reputației organizației. Fie că este vorba despre date financiare, informații despre clienți sau proprietate intelectuală, asigurarea integrității și confidențialității acestor date este crucială.
De asemenea, atacurile cibernetice sunt în continuă creștere, iar hackerii devin din ce în ce mai sofisticați în metodele lor de infiltrare. Prin urmare, companiile trebuie să adopte măsuri proactive pentru a-și proteja datele. Securizarea datelor în Cloud nu doar că ajută la prevenirea pierderilor financiare, dar contribuie și la menținerea încrederii clienților. O breșă de securitate poate avea consecințe devastatoare, inclusiv pierderea clienților și deteriorarea reputației pe termen lung.
Pentru a-ți proteja datele în cloud, este esențial să urmezi cele mai bune practici de securitate. Un articol util care abordează importanța menținerii unei stări fizice optime, chiar și acasă, este disponibil la acest link: Cum să te menții în formă acasă fără echipament special. Acest articol subliniază legătura dintre sănătatea mentală și capacitatea de a gestiona eficient datele personale, oferind sfaturi utile pentru a rămâne activ și concentrat.
Alegerea unui furnizor de servicii Cloud sigur
Alegerea unui furnizor de servicii Cloud este un pas crucial în asigurarea securității datelor. Este esențial ca organizațiile să efectueze o cercetare amănunțită înainte de a lua o decizie. Furnizorul ales trebuie să ofere soluții de securitate robuste, care să includă criptarea datelor, autentificarea utilizatorilor și măsuri de protecție împotriva atacurilor cibernetice. De asemenea, este important ca furnizorul să fie certificat conform standardelor internaționale de securitate, cum ar fi ISO 27001 sau GDPR.
În plus, organizațiile ar trebui să analizeze istoricul furnizorului în ceea ce privește gestionarea incidentelor de securitate. Un furnizor cu un istoric solid în protejarea datelor clienților va oferi un nivel suplimentar de încredere. De asemenea, este recomandat să se verifice recenziile și feedback-ul altor clienți pentru a evalua eficiența și fiabilitatea serviciilor oferite. O alegere bine fundamentată poate face diferența între o experiență pozitivă și una plină de probleme legate de securitate.
Utilizarea autentificării multifactor (MFA)
Autentificarea multifactor (MFA) reprezintă o metodă eficientă de a spori securitatea accesului la datele stocate în Cloud. Această tehnologie adaugă un strat suplimentar de protecție prin solicitarea utilizatorilor să furnizeze două sau mai multe forme de identificare înainte de a obține accesul la conturile lor. De exemplu, pe lângă parola obișnuită, utilizatorii pot fi solicitați să introducă un cod trimis pe telefonul mobil sau să utilizeze o aplicație de autentificare. Această abordare reduce semnificativ riscul ca un atacator să obțină acces neautorizat.
Implementarea MFA nu doar că îmbunătățește securitatea, dar și crește conștientizarea utilizatorilor cu privire la importanța protejării conturilor lor. Într-o lume în care parolele pot fi compromise cu ușurință, MFA oferă o soluție eficientă pentru a preveni accesul neautorizat. Organizațiile care adoptă această tehnologie demonstrează angajamentul lor față de securitatea datelor și protecția informațiilor sensibile ale clienților.
Criptarea datelor înainte de încărcare
Criptarea datelor înainte de a fi încărcate în Cloud este o practică esențială pentru asigurarea confidențialității informațiilor. Această metodă transformă datele într-un format inaccesibil pentru persoanele neautorizate, astfel încât chiar dacă acestea reușesc să acceseze informațiile, nu vor putea să le interpreteze fără cheia de decriptare corespunzătoare. Criptarea oferă un nivel suplimentar de protecție împotriva atacurilor cibernetice și a breșelor de securitate.
De asemenea, criptarea datelor ajută organizațiile să respecte reglementările legale privind protecția datelor personale. Multe legislații impun criptarea informațiilor sensibile pentru a preveni divulgarea acestora în cazul unui incident de securitate. Prin urmare, implementarea criptării nu doar că protejează datele, dar și asigură conformitatea cu cerințele legale, reducând riscurile legale și financiare asociate cu posibilele breșe de securitate.
Pentru a-ți proteja datele în cloud, este esențial să urmezi cele mai bune practici, iar un articol util pe această temă este disponibil aici. De asemenea, dacă ești interesat de economisirea banilor, poți citi despre trucuri pentru a economisi bani la cumpărăturile de haine, care îți pot oferi perspective interesante asupra gestionării financiare. Asigură-te că îți protejezi informațiile personale și că aplici măsuri de securitate adecvate în mediul online.
Gestionarea corectă a permisiunilor și accesului
Gestionarea corectă a permisiunilor și accesului la datele din Cloud este esențială pentru prevenirea accesului neautorizat. Organizațiile trebuie să stabilească politici clare privind cine are dreptul să acceseze anumite informații și să implementeze controale stricte pentru a se asigura că aceste politici sunt respectate. Acest lucru poate include utilizarea rolurilor și grupurilor pentru a limita accesul la datele sensibile doar persoanelor care au nevoie de ele pentru a-și îndeplini sarcinile.
De asemenea, revizuirea periodică a permisiunilor acordate utilizatorilor este o practică recomandată. Aceasta permite identificarea utilizatorilor care nu mai au nevoie de acces la anumite informații sau care au părăsit organizația. Prin menținerea unei liste actualizate a permisiunilor, organizațiile pot reduce riscurile asociate cu accesul neautorizat și pot asigura o gestionare mai eficientă a datelor.
Actualizarea regulată a parolelor și a software-ului
Actualizarea regulată a parolelor și a software-ului este o măsură fundamentală în menținerea securității datelor în Cloud. Parolele slabe sau compromise reprezintă una dintre cele mai comune metode prin care atacatorii pot obține acces neautorizat la conturi. Prin urmare, organizațiile ar trebui să impună politici stricte privind complexitatea parolelor și să încurajeze utilizatorii să le schimbe periodic.
Pe lângă gestionarea parolelor, actualizarea software-ului este la fel de importantă. Furnizorii de servicii Cloud lansează frecvent actualizări pentru a remedia vulnerabilitățile de securitate descoperite. Ignorarea acestor actualizări poate lăsa organizațiile expuse la riscuri semnificative. Prin urmare, implementarea unui program regulat de actualizare a software-ului ajută la protejarea sistemelor împotriva amenințărilor emergente și asigură funcționarea optimă a aplicațiilor utilizate.
Monitorizarea activităților și auditarea accesului
Monitorizarea activităților utilizatorilor și auditarea accesului sunt practici esențiale pentru menținerea securității datelor în Cloud. Aceste procese permit organizațiilor să identifice comportamente suspecte sau neobișnuite care ar putea indica o breșă de securitate sau un atac cibernetic. Prin implementarea unor soluții de monitorizare eficiente, companiile pot reacționa rapid la amenințări și pot preveni pierderi semnificative.
Auditarea accesului oferă o imagine clară asupra cine accesează datele și când. Aceasta ajută la identificarea utilizatorilor care au acces nejustificat sau care nu respectă politicile interne ale organizației. Prin analiza acestor date, organizațiile pot lua măsuri corective pentru a îmbunătăți securitatea și pentru a preveni incidentele viitoare.
Realizarea copiilor de siguranță (backup) periodice
Realizarea copiilor de siguranță periodice este o practică esențială pentru protejarea datelor stocate în Cloud. Indiferent cât de bine sunt securizate informațiile, există întotdeauna riscuri asociate cu pierderea datelor din diverse motive, cum ar fi atacurile cibernetice, erorile umane sau defecțiunile tehnice. Prin urmare, efectuarea copiilor de siguranță regulate asigură că organizațiile pot recupera rapid informațiile critice în cazul unui incident.
Este important ca aceste copii de siguranță să fie stocate într-o locație separată și sigură, astfel încât să fie protejate împotriva acelorași riscuri care afectează datele originale. De asemenea, organizațiile ar trebui să testeze periodic procesele de restaurare a copiilor de siguranță pentru a se asigura că acestea funcționează corect și că datele pot fi recuperate rapid atunci când este necesar.
Evitarea utilizării rețelelor Wi-Fi publice nesecurizate
Utilizarea rețelelor Wi-Fi publice nesecurizate reprezintă un risc semnificativ pentru securitatea datelor în Cloud. Aceste rețele sunt adesea vulnerabile la atacuri cibernetice, iar hackerii pot intercepta ușor informațiile transmise prin intermediul lor. Astfel, organizațiile ar trebui să descurajeze utilizatorii să acceseze date sensibile sau să efectueze tranzacții importante atunci când sunt conectați la rețele Wi-Fi publice.
Pentru a proteja datele atunci când se află într-un mediu nesecurizat, utilizatorii ar trebui să utilizeze o rețea virtuală privată (VPN). Aceasta criptează traficul de internet și oferă un nivel suplimentar de securitate atunci când se conectează la rețele publice. Prin educația utilizatorilor cu privire la riscurile asociate cu rețelele Wi-Fi nesecurizate și prin promovarea utilizării VPN-urilor, organizațiile pot reduce semnificativ riscurile legate de securitatea datelor.
Implementarea politicilor clare de securitate pentru utilizatori
Implementarea unor politici clare de securitate pentru utilizatori este esențială pentru protejarea datelor în Cloud. Aceste politici ar trebui să definească responsabilitățile utilizatorilor în ceea ce privește gestionarea informațiilor sensibile și să stabilească reguli clare privind utilizarea resurselor IT ale organizației. De exemplu, politicile ar putea include cerințe privind complexitatea parolelor, utilizarea autentificării multifactor și restricții privind accesul la anumite tipuri de date.
De asemenea, este important ca aceste politici să fie comunicate eficient tuturor angajaților și să fie revizuite periodic pentru a reflecta schimbările din mediul tehnologic sau din cadrul organizației. O cultură organizațională care pune accent pe securitatea datelor va contribui la reducerea riscurilor asociate cu breșele de securitate și va promova responsabilitatea individuală în rândul angajaților.
Educația continuă privind riscurile și amenințările din Cloud
Educația continuă privind riscurile și amenințările din Cloud este crucială pentru menținerea unui mediu sigur pentru datele organizației. Tehnologiile evoluează rapid, iar atacurile cibernetice devin din ce în ce mai sofisticate. Prin urmare, angajații trebuie să fie informați despre cele mai recente amenințări și despre cele mai bune practici pentru protejarea datelor.
Organizațiile ar trebui să implementeze programe regulate de formare care să abordeze subiecte precum phishing-ul, gestionarea parolelor și utilizarea corectă a resurselor Cloud. Aceste sesiuni educaționale nu doar că îmbunătățesc conștientizarea angajaților cu privire la riscurile cibernetice, dar contribuie și la crearea unei culturi organizaționale axate pe securitate. Investiția în educația continuă a angajaților va avea un impact pozitiv asupra capacității organizației de a preveni incidentele de securitate și de a răspunde eficient atunci când acestea apar.